Seguro Cyber Corporativo (Riscos Cibernéticos): Coberturas para Ransomware, Vazamento de Dados e Sanções da LGPD (ANPD)
Neste artigo
- 1. O Cenário de Ameaças Cibernéticas no Brasil e o Custo Oculto da Violação
- 2. A Estrutura da Apólice Cyber: Coberturas de Primeira e Terceira Parte
- 3. O Rito de Resposta a Incidentes: A Operação do Sinistro Cyber
- 4. O Marco Regulatório da ANPD e as Sanções Administrativas da LGPD
- 5. Requisitos Mandatórios de Subscrição ( Underwriting ): A Barreira de Entrada
- 6. Simulação Financeira Real: Empresa de Varejo de R$ 80 Milhões/Ano
- 7. Perguntas Frequentes (FAQ)
- Referências Bibliográficas e Legislação Oficial
No ecossistema corporativo contemporâneo, a informação converteu-se no ativo mais valioso e, simultaneamente, no flanco mais vulnerável das organizações. Relatórios consolidados da IBM Security (Cost of a Data Breach Report) revelam que o custo médio de uma violação de dados corporativa no Brasil ultrapassa R$ 6,5 milhões por incidente, com o tempo médio de identificação e contenção de uma brecha estendendo-se por mais de 280 dias. Paralelamente, dados do setor de inteligência cibernética posicionam o Brasil de forma consistente entre os cinco países mais atacados do planeta por grupos internacionais de ransomware (sequestro digital de dados).
A sofisticação do cibercrime organizado — impulsionada pelo modelo de negócios Ransomware-as-a-Service (RaaS) e pela exfiltração dupla e tripla de dados (criptografia local somada à ameaça de vazamento público e ataques de negação de serviço) — transformou a pergunta corporativa de “se a empresa será atacada” para “quando o incidente ocorrerá e qual será a capacidade de sobrevivência financeira da operação”.
Adicionalmente, a vigência plena do regime sancionatório da Lei Geral de Proteção de Dados (Lei nº 13.709/2018 – LGPD), sob a fiscalização ativa da Autoridade Nacional de Proteção de Dados (ANPD), adicionou uma camada regulatória punitiva severa: multas administrativas que podem atingir 2% do faturamento bruto (limitadas a R$ 50 milhões por infração), publicização da falha de segurança e o bloqueio ou eliminação compulsória de bancos de dados essenciais para o faturamento da companhia.
Diante desse cenário de guerra assimétrica, os investimentos tradicionais em ferramentas de Tecnologia da Informação (antivírus, firewalls e backups) mostram-se necessários, mas insuficientes para mitigar o impacto financeiro catastrófico de uma invasão consumada. É nesse vácuo que o Seguro de Riscos Cibernéticos Corporativo (Seguro Cyber) consolidou-se como um pilar indispensável de governança corporativa, gestão de continuidade de negócios (Business Continuity Management) e blindagem patrimonial.
Neste guia técnico definitivo do ProtegeJá, dissecamos as coberturas de primeira e terceira parte da apólice cyber, a regulação da Superintendência de Seguros Privados (Circular SUSEP nº 637/2021), os critérios mandatórios de subscrição (Underwriting), a anatomia de um sinistro real de ransomware e como dimensionar a proteção patrimonial ideal para a sua empresa.
1. O Cenário de Ameaças Cibernéticas no Brasil e o Custo Oculto da Violação
A dinâmica dos ataques de sequestro de dados no Brasil evoluiu de invasões oportunistas e genéricas para operações altamente direcionadas (Big Game Hunting), atingindo com violência pequenas e médias empresas (PMEs), indústrias, redes varejistas, escritórios de advocacia, clínicas e hospitais.
A anatomia financeira de um incidente cibernético não se limita ao eventual valor exigido pelos criminosos para a liberação das chaves de descriptografia. Na esmagadora maioria dos casos, o resgate representa menos de 25% do custo total do sinistro.
Os Quatro Vetores de Sangria Financeira em um Incidente Cibernético:
- Interrupção de Negócios (Business Interruption / Lucros Cessantes): A paralisia de servidores centrais, sistemas ERP, plataformas de e-commerce e linhas de produção fabris impede a emissão de notas fiscais, faturamento e prestação de serviços. Cada dia de operação parada drena margens líquidas e compromete contratos comerciais com penalidades contratuais por SLA não cumprido.
- Perícia Forense Digital e Resposta a Incidentes (DFIR): A contratação imediata de empresas globais de resposta a incidentes (Incident Response) para isolar o ambiente, conter a propagação do malware, identificar a porta de entrada (patient zero) e verificar se houve exfiltração de dados sensíveis custa rotineiramente entre R$ 200.000 e R$ 800.000 em honorários especializados.
- Restauração e Reconstituição de Ativos Digitais: A remontagem de servidores, reinstalação limpa de sistemas operacionais, recuperação de bancos de dados a partir de backups (frequentemente também corrompidos ou atacados) e horas extras massivas de engenharia de software demandam aportes imediatos de centenas de milhares de reais.
- Litígios Civis e Acordos Coletivos (Danos Morais de Titulares): Caso dados pessoais de clientes, pacientes ou colaboradores sejam vazados na Dark Web, a empresa passa a responder a ações civis individuais e coletivas propostas por associações de consumidores e Ministério Público, gerando indenizações por danos morais presumidos (in re ipsa) ou materiais.
2. A Estrutura da Apólice Cyber: Coberturas de Primeira e Terceira Parte
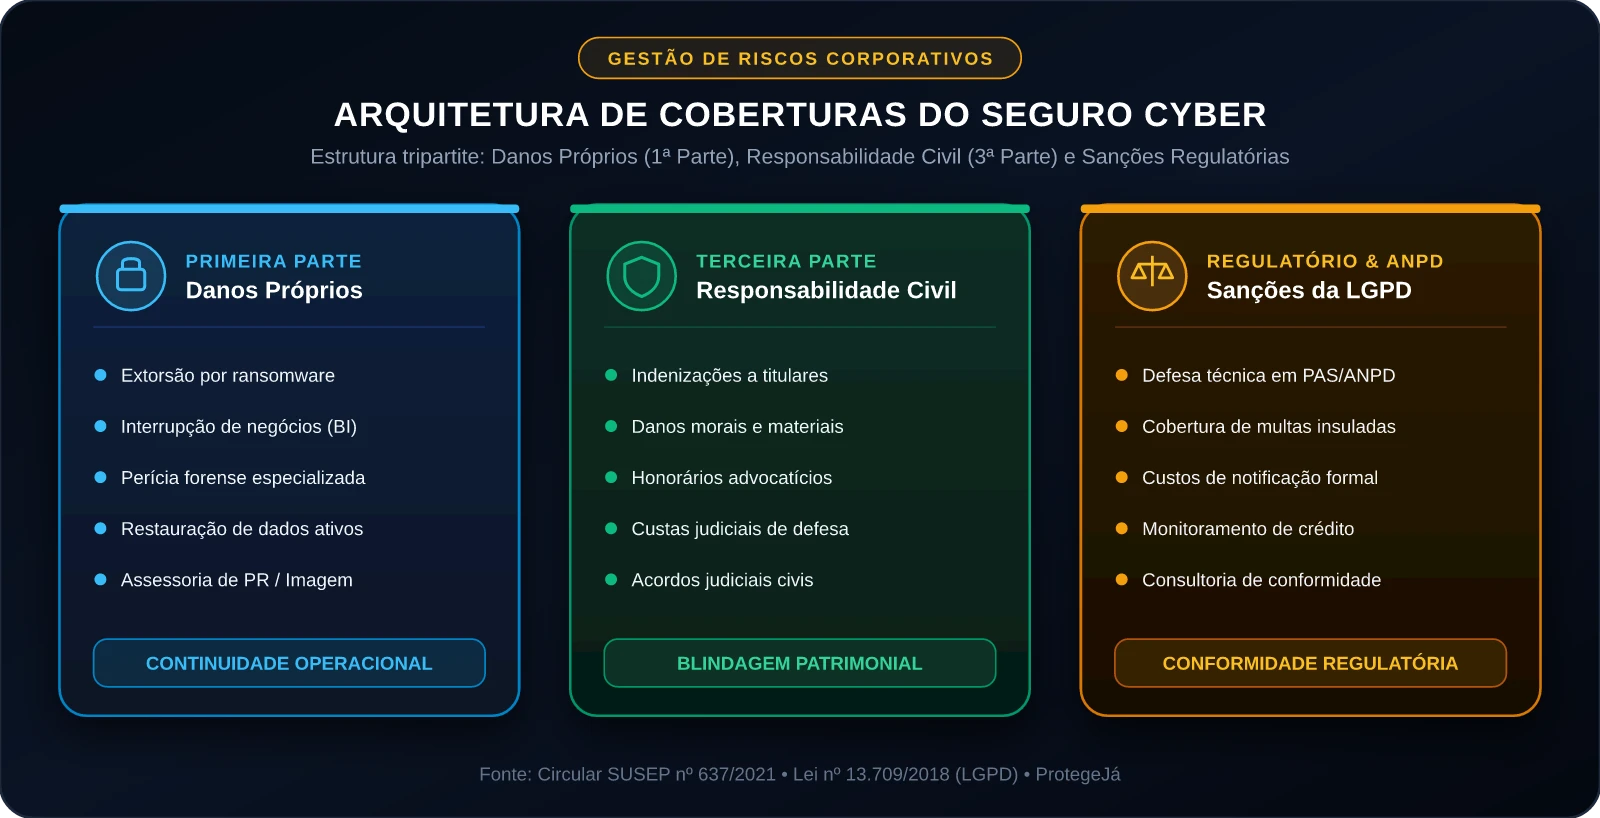
O Seguro de Riscos Cibernéticos, regulado no Brasil sob as diretrizes de seguros patrimoniais e de responsabilidade civil pela Circular SUSEP nº 637/2021, estrutura-se através de uma matriz bifurcada de proteção: Danos Próprios (Primeira Parte) e Responsabilidade Perante Terceiros (Terceira Parte).
2.1. Coberturas de Primeira Parte (Danos Próprios Sofridos pela Empresa)
- Extorsão Cibernética (Ransomware): Cobre os custos operacionais de negociação conduzida por especialistas internacionais credenciados, despesas de assessoria jurídica especializada e, quando legalmente permitido e estritamente inevitável, o reembolso do valor do resgate pago aos invasores, condicionado à prévia aprovação da seguradora e rigorosa checagem de conformidade contra lavagem de dinheiro e listas de sanções internacionais (OFAC).
- Lucros Cessantes por Interrupção de Rede (Business Interruption): Reembolsa a perda de lucro líquido operacional e as despesas fixas contínuas (folha de pagamento, aluguel, infraestrutura) durante o período em que os sistemas corporativos permaneceram total ou parcialmente indisponíveis devido a um ataque hacker ou falha sistêmica de segurança.
- Custos de Resposta a Incidentes e Perícia Forense (DFIR): Disponibilização imediata e custeio de peritos forenses computacionais de primeira linha para contenção técnica, erradicação da ameaça e elaboração do laudo pericial oficial indispensável para as autoridades regulatórias.
- Restauração e Descontaminação de Dados: Financiamento das despesas necessárias para reparar, restaurar ou substituir dados eletrônicos, programas de computador e sistemas operacionais danificados ou destruídos pelo ataque.
- Gestão de Crise e Relações Públicas (PR): Contratação de agências de comunicação e relações públicas para gestão de crise reputacional, elaboração de comunicados ao mercado e assessoria de imprensa visando mitigar a desvalorização da marca.
2.2. Coberturas de Terceira Parte (Responsabilidade Civil Perante Clientes e Mercado)
- Indenização a Titulares de Dados: Cobertura para ressarcimento de perdas patrimoniais e reparações judiciais ou extrajudiciais por danos morais impostos à empresa em razão do vazamento de dados pessoais ou sensíveis sob sua custódia (Artigos 186 e 927 do Código Civil).
- Custas de Defesa Jurídica e Honorários Advocatícios: Adiantamento e reembolso integral de honorários de escritórios especializados em Direito Digital e Contencioso Cível para defesa da empresa em processos judiciais, arbitrais e sindicâncias de conselhos.
- Custos de Notificação e Monitoramento de Identidade: Custeio das despesas postais, eletrônicas e operacionais para notificar individualmente os titulares afetados pelo vazamento, bem como a contratação de serviços de monitoramento de birôs de crédito (como Serasa/SPC) para os titulares impactados pelo período de 12 a 24 meses.
- Responsabilidade por Conteúdo Multimídia: Proteção contra alegações de violação de propriedade intelectual, difamação, calúnia ou violação de privacidade decorrentes de publicações digitais no site ou plataformas da companhia.
Tabela 1: Matriz Comparativa de Coberturas da Apólice de Riscos Cibernéticos
| Modalidade de Cobertura | Objeto Garantido | Sinistro Típico Coberto | Impacto no Balanço Patrimonial |
|---|---|---|---|
| Lucros Cessantes (1ª Parte) | Perda de faturamento líquido e despesas fixas | Paralisia total de ERP fabril por 10 dias após ransomware | Estanca a queima de caixa e garante a folha salarial |
| Perícia Forense (1ª Parte) | Honorários de peritos de segurança e DFIR | Investigação emergencial para isolar vetor de invasão | Evita desembolso imediato de centenas de milhares de reais |
| Extorsão / Resgate (1ª Parte) | Negociação técnica e pagamento aprovado | Exigência de pagamento de resgate para chave de descriptografia | Negociação profissional com redução substancial do montante |
| Restauração de Dados (1ª Parte) | Reconstrução de bases corrompidas | Recuperação de histórico de clientes corrompido no banco SQL | Financia horas extras de desenvolvedores e engenharia |
| RC por Vazamento (3ª Parte) | Indenizações judiciais a titulares | Ação civil de 20.000 clientes com CPF e cartão vazados | Impede penhora de contas e ativos da sociedade |
| Custas de Defesa (3ª Parte) | Advogados de defesa e perícia judicial | Contratação de bancas de direito digital e assistentes | Garante defesa técnica de alto nível sem drenar o caixa |
| Processo ANPD (Regulatório) | Defesa em Processo Administrativo | Auto de infração lavrado pela ANPD com proposta de multa | Assegura ampla defesa e assessoria jurídica regulatória |
3. O Rito de Resposta a Incidentes: A Operação do Sinistro Cyber
Diferente de apólices patrimoniais tradicionais em que o segurado primeiro repara o dano e posteriormente solicita o reembolso documental, o Seguro Cyber opera sob o modelo de Assistência Operacional Ativa em Tempo Real.
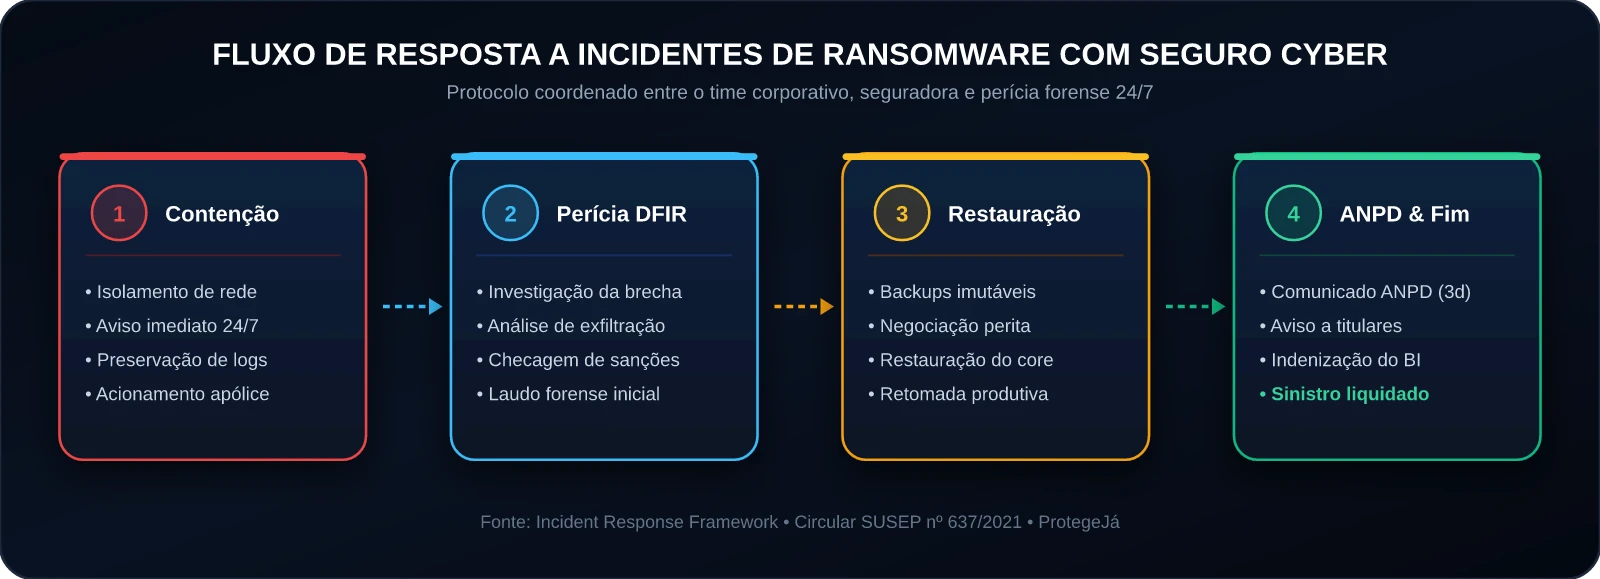
O Passo a Passo Cronológico da Contenção:
- Hora Zero — Alerta de Incidente e Triagem 24/7: Ao constatar telas de resgate, comportamento anômalo de credenciais privilegiadas ou indisponibilidade sistêmica, o Diretor de TI (CIO) ou Encarregado de Dados (DPO) aciona a linha direta de emergência 24/7 da seguradora (Incident Response Hotline).
- Primeiras 6 Horas — Convocação do Comitê de Resposta: A seguradora mobiliza imediatamente seu ecossistema de parceiros credenciados:
- Breach Coach (Advogado Especialista em Cibersegurança): Assume a liderança legal do incidente, garantindo que todas as investigações técnicas ocorram sob o manto do sigilo profissional (legal privilege).
- DFIR Team (Forensic Investigators): Conecta-se remotamente ao ambiente da empresa para coletar artefatos voláteis de memória, conter a exfiltração lateral e isolar os nós comprometidos.
- 24 a 48 Horas — Negociação e Avaliação de Backups: Caso seja necessário dialogar com os atacantes para ganhar tempo operacional ou obter prova de vida dos arquivos (proof of decryption), negociadores profissionais assumem o canal de comunicação na Dark Web, enquanto a equipe interna audita se os backups imutáveis estão íntegros para restauração autônoma.
- Até 72 Horas — Notificação Regulatória à ANPD: O Breach Coach elabora o comunicado formal de incidente de segurança da informação conforme a Resolução CD/ANPD nº 15/2024, instruindo a autoridade sobre a natureza dos dados, medidas técnicas adotadas e plano de mitigação de riscos aos titulares.
- Fase Pós-Incidente — Liquidação e Reconstituição Financeira: Com os sistemas restabelecidos, a seguradora apura o período indenitário de interrupção de negócios, quantifica os lucros cessantes operacionais e liquida o pagamento da indenização principal diretamente na conta da empresa segurada.
4. O Marco Regulatório da ANPD e as Sanções Administrativas da LGPD
A publicação do Regulamento de Dosimetria e Aplicação de Sanções Administrativas pela ANPD (Resolução CD/ANPD nº 4/2023) encerrou o período pedagógico da proteção de dados no Brasil, inaugurando uma fase de fiscalização contenciosa e aplicação de penalidades financeiras severas.
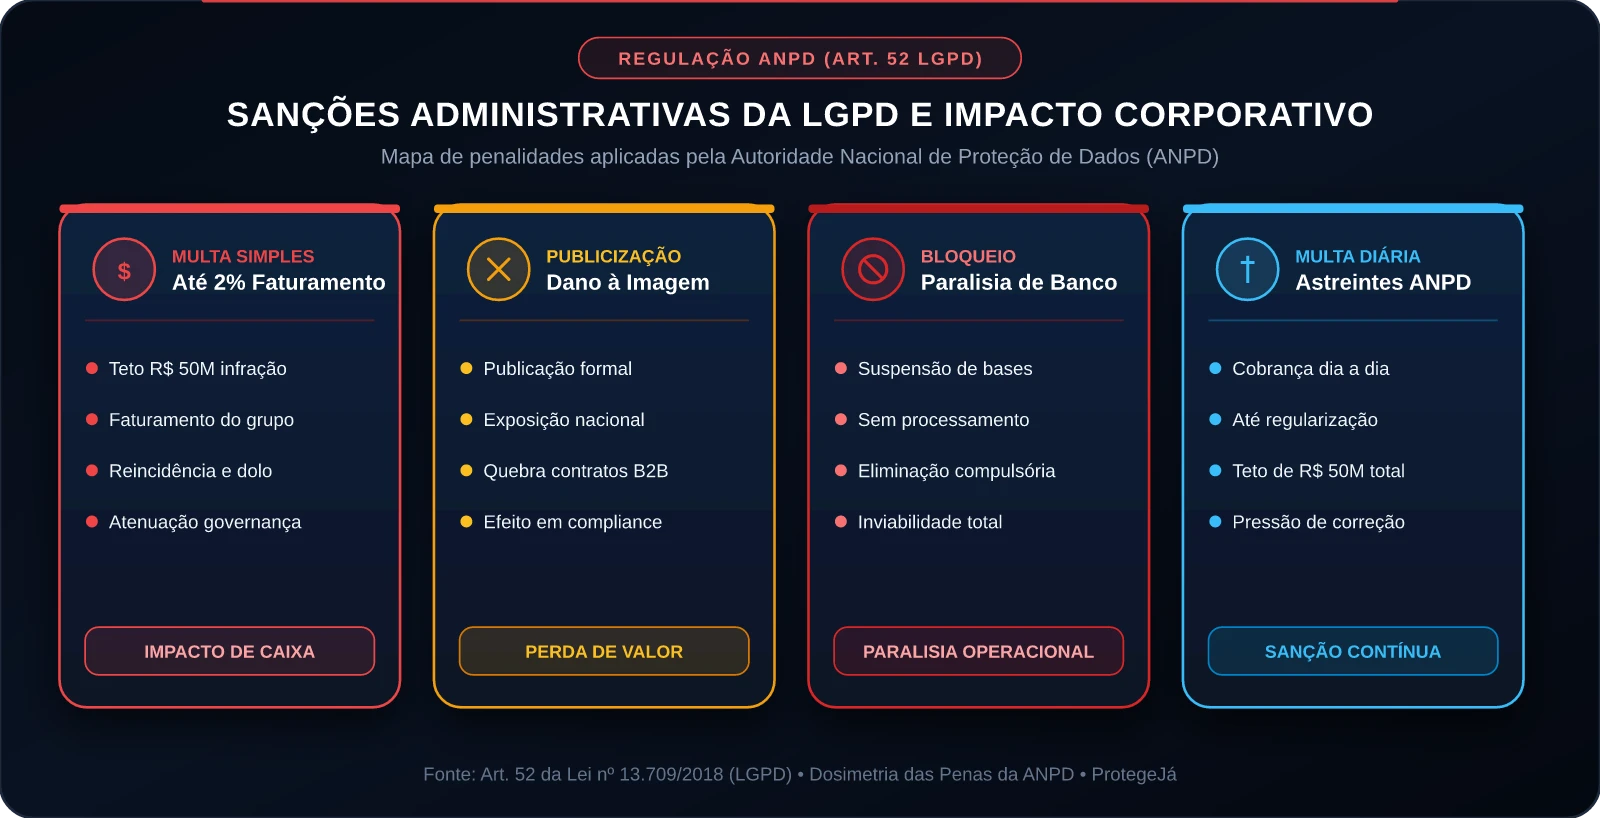
As Penalidades Previstas no Artigo 52 da Lei nº 13.709/2018:
- Multa Simples: De até 2% do faturamento da empresa, grupo ou conglomerado no Brasil no seu último exercício, excluídos os tributos, limitada a R$ 50.000.000,00 por infração.
- Multa Diária (Astreintes): Fixada para forçar o infrator a cessar o tratamento irregular ou implementar medidas corretivas compulsórias, também sujeita ao limite global de R$ 50 milhões.
- Publicização da Infração: Uma das penas mais danosas para empresas B2B. A ANPD obriga a organização a publicar o teor da condenação em seu site oficial e em veículos de grande circulação, gerando quebra imediata de cláusulas de conformidade com parceiros globais e perda de valor de mercado.
- Bloqueio e Eliminação dos Dados Pessoais: A ordem de suspensão temporária ou definitiva do banco de dados referente à infração paralisa operações de marketing, vendas, faturamento e atendimento ao cliente, inviabilizando na prática a continuidade empresarial.
Segurabilidade de Multas da ANPD no Brasil: No ordenamento jurídico securitário brasileiro, atos praticados com dolo, fraude ou má-fé comprovada são legalmente inacumuláveis de seguro (Art. 762 do Código Civil). Contudo, as custas processuais de defesa técnica em processos administrativos sancionadores da ANPD, honorários periciais de assistência e acordos com titulares são integralmente cobertos. Quanto à cobertura do valor da multa administrativa propriamente dita, as seguradoras de ponta oferecem cláusula especial com indenização condicionada à ausência de dolo e à licitude da garantia perante a regulação da SUSEP.
5. Requisitos Mandatórios de Subscrição (Underwriting): A Barreira de Entrada
O mercado segurador global e brasileiro de riscos cibernéticos amadureceu drasticamente. O período em que empresas contratavam apólices cyber respondendo a questionários simplificados de 5 perguntas encerrou-se em definitivo.
Hoje, a subscrição de riscos cibernéticos é uma auditoria técnica rigorosa de maturidade em cibersegurança. Organizações que não possuem controles de segurança mínimos implementados e auditáveis são recusadas sumariamente pelas seguradoras ou recebem propostas com franquias punitivas (POS) e exclusões severas.
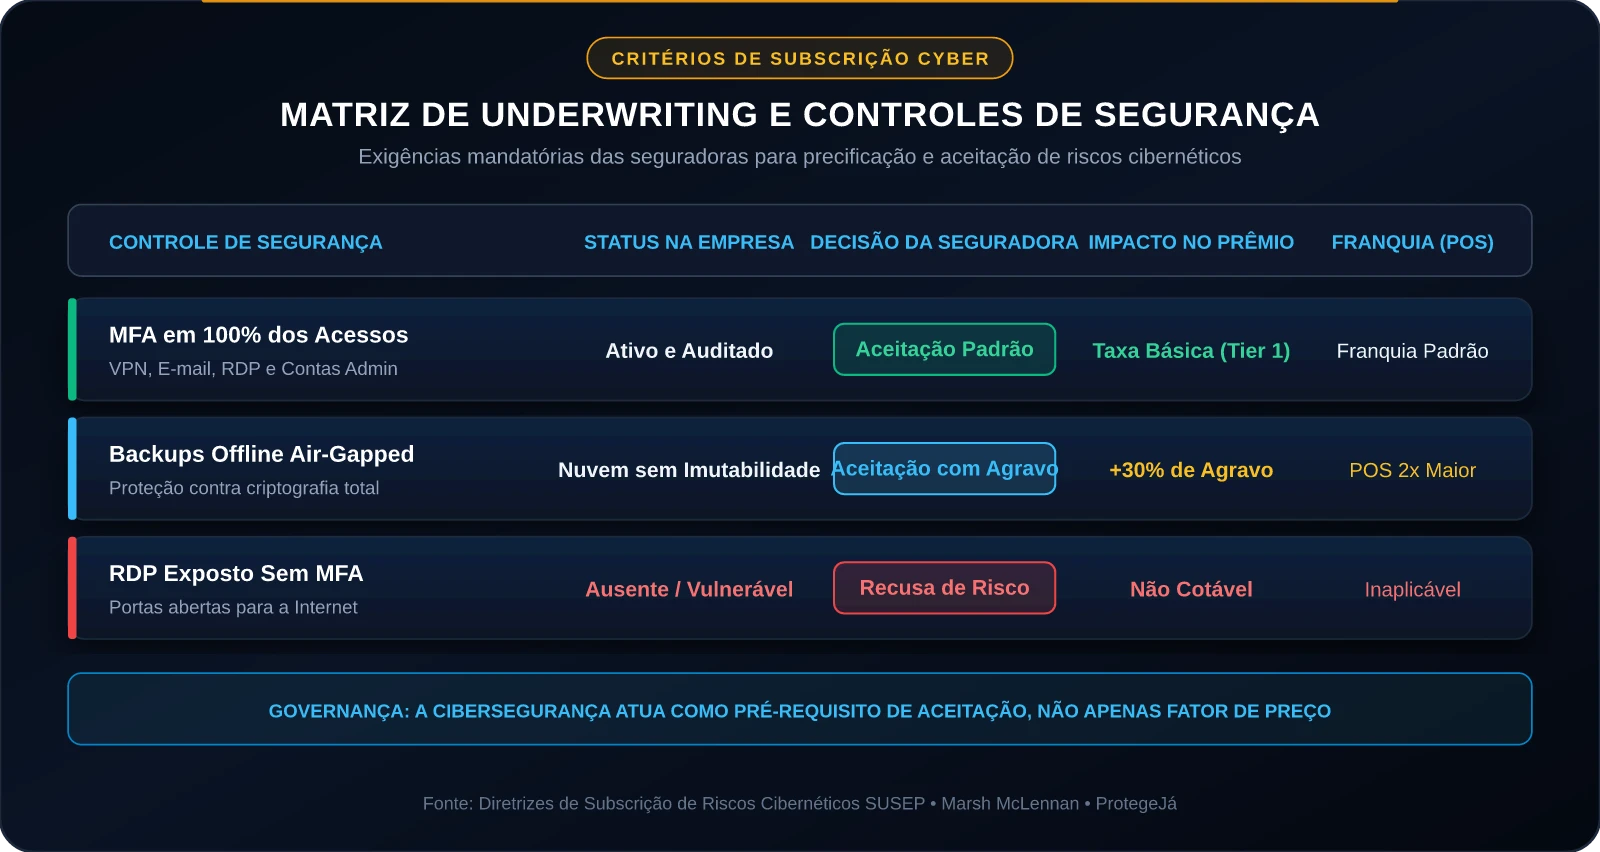
Os Cinco Controles Não Negociáveis para Aprovação da Apólice:
- Autenticação Multifator (MFA / 2FA) em 100% dos Pontos de Acesso: Exigido obrigatoriamente para acesso remoto via VPN, conexões RDP, contas de e-mail corporativo em nuvem (Microsoft 365, Google Workspace) e todos os acessos privilegiados de administradores de rede (Domain Admins). A ausência de MFA é a causa número um de recusa de propostas no mercado brasileiro.
- Estratégia de Backup Imutável e Desconectado (Air-Gapped / Immutable Backups): O agressor de ransomware sempre busca destruir ou criptografar os backups antes de detonar a carga maliciosa no ambiente produtivo. As seguradoras exigem que a empresa mantenha cópias de segurança imutáveis (com trava de gravação WORM – Write Once, Read Many) e desconectadas logicamente da rede corporativa principal.
- Endpoint Detection and Response (EDR / XDR) Ativo: Antivírus tradicionais baseados puramente em assinaturas são considerados obsoletos. As companhias exigem a implantação de agentes de EDR/XDR em todos os servidores e estações de trabalho, com telemetria contínua, análise comportamental e isolamento automático de hosts suspeitos.
- Gestão Rigorosa de Vulnerabilidades e Aplicação de Patches: Políticas formais de varredura periódica de vulnerabilidades externas e compromisso de aplicação de correções críticas (patches) em até 14 a 30 dias após a publicação das CVEs por fornecedores de software (Microsoft, VMware, Fortinet, Cisco).
- Treinamento Recorrente Anti-Phishing e Plano de Resposta a Incidentes (IRP): Campanhas simuladas de engenharia social aplicadas periodicamente aos colaboradores e a existência de um Plano de Resposta a Incidentes documentado, com papéis definidos e testes práticos de simulação (Tabletop Exercises) realizados ao menos uma vez ao ano.
6. Simulação Financeira Real: Empresa de Varejo de R$ 80 Milhões/Ano
Para compreender a eficácia matemática do Seguro Cyber, analisamos o caso real simulado de uma empresa média brasileira do setor varejista/serviços, com faturamento anual de R$ 80.000.000,00 e margem operacional líquida de 8% (R$ 6,4 milhões/ano).
O Incidente:
- Vetor de Entrada: Ataque de phishing direcionado que capturou a credencial de um analista financeiro sem MFA, escalando privilégios até o Active Directory.
- Impacto Operacional: Criptografia de 12 servidores de banco de dados e 85 estações de trabalho, paralisando completamente o faturamento por 14 dias corridos.
- Exfiltração de Dados: Vazamento e ameaça de publicação de uma base contendo dados cadastrais e histórico de compras de 50.000 clientes pessoas físicas.
Tabela 2: Confronto Financeiro Exaustivo: Impacto Sem Seguro vs. Com Seguro Cyber
| Linha de Prejuízo / Custo Operacional | Cenário Sem Seguro Cyber | Cenário Com Seguro Cyber Estruturado |
|---|---|---|
| Perícia Forense Digital e DFIR (Equipe Externa) | R$ 350.000,00 (Desembolso à vista) | R$ 0,00 (Custeado 100% pela seguradora) |
| Negociação Técnica Especializada | R$ 120.000,00 (Contratação urgente) | R$ 0,00 (Equipe credenciada da apólice) |
| Resgate Negociado e Reduzido | R$ 950.000,00 (Pago em criptoativos) | R$ 0,00 (Restaurado via backup auditado) |
| Lucros Cessantes (14 dias de paralisia fabril) | R$ 1.550.000,00 (Prejuízo líquido de caixa) | R$ 1.400.000,00 (Indenizado após franquia temporal) |
| Custas de Defesa Jurídica e Notificação LGPD | R$ 280.000,00 (Honorários contratuais) | R$ 0,00 (Limite adicional de custas de defesa) |
| Acordos Judiciais Cíveis (50.000 titulares) | R$ 600.000,00 (Danos morais pulverizados) | R$ 550.000,00 (Indenizado sob a apólice) |
| Franquia Obrigatória do Segurado (POS) | R$ 0,00 | – R$ 150.000,00 (Participação da empresa) |
| Custo do Prêmio Anual do Seguro Cyber | R$ 0,00 | – R$ 95.000,00 (Investimento anual) |
| PREJUÍZO LÍQUIDO FINAL DA EMPRESA | – R$ 3.850.000,00 | – R$ 245.000,00 |
| Impacto no Resultado Anual da Companhia | Drena 60,1% de todo o lucro do ano | Preserva 96,2% do lucro operacional líquido |
Conclusão Atuarial: Sem a apólice de riscos cibernéticos, a companhia teve mais de 60% do seu lucro anual destruído em apenas 14 dias, forçando o endividamento bancário emergencial com taxas de juros elevadas. Com a apólice cyber, 93,6% de todas as perdas operacionais e passivos de terceiros foram integralmente absorvidos pela seguradora.
7. Perguntas Frequentes (FAQ)
1. O seguro cyber cobre o pagamento de resgate exigido por hackers em ransomware?
Sim, desde que a apólice possua a cobertura expressa de Extorsão Cibernética e sejam cumpridos protocolos rigorosos de conformidade. A seguradora mobiliza equipes especializadas de inteligência para identificar a variante do malware e tentar a descriptografia sem pagamento. Caso o pagamento seja a única alternativa técnica para salvar a existência da companhia, a operação é submetida a checagens de compliance internacional (para garantir que o grupo criminoso não conste em listas de financiamento de terrorismo ou sanções da OFAC/ONU). Após a aprovação jurídica e cumprimento da franquia, a seguradora efetua o reembolso estipulado.
2. Se a minha empresa armazena 100% dos dados na nuvem (AWS, Azure ou Google Cloud), o seguro ainda é necessário?
Sim, com absoluta necessidade. Os grandes provedores de nuvem operam sob o chamado Modelo de Responsabilidade Compartilhada (Shared Responsibility Model). A nuvem garante a resiliência da infraestrutura física e dos data centers, mas a responsabilidade pelas configurações de acesso, gerenciamento de credenciais, criptografia de dados, autenticação de usuários e conformidade com a LGPD recai inteiramente sobre a sua empresa. Se um colaborador tiver sua senha comprometida ou um banco de dados for configurado publicamente por engano, a responsabilidade cível e regulatória é 100% da sua organização.
3. A contratação do seguro cyber é dedutível no Imposto de Renda (IRPJ e CSLL)?
Sim. Para empresas optantes pelo regime de tributação do Lucro Real, o prêmio pago pelo Seguro de Riscos Cibernéticos é classificado pela legislação fiscal como despesa operacional necessária à manutenção da fonte produtora e preservação da atividade econômica (Art. 303 do RIR/2018 – Decreto nº 9.580/2018). Dessa forma, a contratação é 100% dedutível da base de cálculo do IRPJ e da CSLL, gerando uma economia fiscal efetiva de até 34% sobre o valor do prêmio.
4. O seguro de responsabilidade civil tradicional (RC Geral) ou o D&O cobrem incidentes cibernéticos?
Não. Praticamente todas as apólices modernas de Seguro de Responsabilidade Civil Geral (RC Geral), Seguro Patrimonial Compreensivo e Seguro D&O possuem Cláusulas de Exclusão Cibernética Expressa (como a Cláusula LMA5400 / CL380 do mercado segurador). Essas cláusulas excluem explicitamente qualquer prejuízo material, lucros cessantes ou passivos judiciais decorrentes do uso, acesso ou ataque a redes e dados eletrônicos. A única forma de garantir proteção patrimonial para incidentes cibernéticos é através de uma apólice autônoma e especializada de Seguro Cyber.
5. Qual a diferença entre Apólice à Base de Reclamações (Claims-Made) e Base de Ocorrências no seguro cyber?
O seguro cyber opera exclusivamente sob a modalidade à Base de Reclamações com Notificação (Claims-Made with Reporting). Isso significa que a apólice cobre sinistros reclamados ou notificados durante a vigência do contrato, desde que o ataque cibernético tenha ocorrido após a Data de Retroatividade ininterrupta fixada na apólice. Como invasões cibernéticas costumam permanecer ocultas na rede por semanas ou meses antes de serem descobertas, manter a continuidade das renovações anuais é mandatório para não perder a linha temporal de cobertura de atos pretéritos.
Referências Bibliográficas e Legislação Oficial
- BRASIL. Lei nº 13.709, de 14 de agosto de 2018 (Lei Geral de Proteção de Dados Pessoais – LGPD). Brasília: Diário Oficial da União, 2018. Artigo 52 (Das Sanções Administrativas).
- AUTORIDADE NACIONAL DE PROTEÇÃO DE DADOS (ANPD). Resolução CD/ANPD nº 4, de 24 de fevereiro de 2023. Regulamento de Dosimetria e Aplicação de Sanções Administrativas. Brasília: ANPD, 2023.
- AUTORIDADE NACIONAL DE PROTEÇÃO DE DADOS (ANPD). Resolução CD/ANPD nº 15, de 24 de abril de 2024. Regulamento de Comunicação de Incidentes de Segurança da Informação. Brasília: ANPD, 2024.
- SUPERINTENDÊNCIA DE SEGUROS PRIVADOS (SUSEP). Circular SUSEP nº 637, de 27 de julho de 2021. Dispõe sobre regras e critérios para a operação de seguros de responsabilidade civil e riscos cibernéticos. Rio de Janeiro: SUSEP, 2021.
- IBM SECURITY. Cost of a Data Breach Report 2025/2026: Financial Impact of Cyber Extortion and Autonomous Threat Remediation. Cambridge: IBM Security Systems, 2025/2026.
- NATIONAL INSTITUTE OF STANDARDS AND TECHNOLOGY (NIST). NIST Cybersecurity Framework (CSF) 2.0: Resource Management, Incident Detection and System Recovery Guidelines. Gaithersburg: U.S. Department of Commerce, 2024.
- BRASIL. Lei nº 10.406, de 10 de janeiro de 2002 (Código Civil Brasileiro). Artigos 186, 762, 786, 787 e 927.
- MARSH MCLENNAN. Global Cyber Insurance Market Outlook: Underwriting Rigor, Ransomware Loss Severity and Catastrophe Modeling. New York: Marsh Insights, 2026.
Carregando comentários…