
Sinistro cyber: resposta D0 a D+3, perícia forense e acionamento da apólice
Neste artigo
- 1. Arquitetura Atuarial: Coberturas de Primeira Parte vs. Terceira Parte
- 2. O Rito Cronológico de Resposta a Incidentes e Acionamento da Apólice
- 3. Confronto Técnico: Seguro Cyber vs. Apólices Tradicionais de Ramos Elementares
- 4. O Crivo da Subscrição em 2026: Controles Técnicos Mínimos de Segurança
- 5. Cuidados Contratuais: Franquias, Limites e Gestão da Apólice
- Perguntas Frequentes (FAQ)
- Referências e Fontes Oficiais
A aceleração da transformação digital e a sofisticação das ofensivas cibernéticas transformaram o risco digital em uma das maiores ameaças à solvência e continuidade operacional das empresas no Brasil. Em 2026, com o endurecimento da atuação sancionatória da Autoridade Nacional de Proteção de Dados e a consolidação de precedentes cíveis indenizatórios pelo vazamento de dados pessoais, a segurança da informação deixou de ser um tópico restrito à infraestrutura de tecnologia para ocupar o centro da governança corporativa. Nesse cenário de alta hostilidade, o Seguro de Riscos Cibernéticos, popularmente denominado Seguro Cyber (Cyber Insurance), consolidou-se como instrumento atuarial mandatório para mitigar o impacto financeiro de incidentes graves.
Contudo, a subscrição e a gestão desse ramo de seguro exigem uma compreensão detalhada que vai além da visão patrimonial tradicional. Diferente dos seguros de coisas, o risco cibernético é dinâmico, sistêmico e possui múltiplos desdobramentos operacionais, regulatórios e reputacionais. Conforme diretrizes da Superintendência de Seguros Privados (SUSEP) e as exigências normativas da Lei Geral de Proteção de Dados Pessoais (Lei nº 13.709/2018), a apólice divide-se em coberturas de primeira parte e de terceira parte, exigindo protocolos rigorosos de resposta a incidentes para que a garantia contratual seja efetivamente honrada.
1. Arquitetura Atuarial: Coberturas de Primeira Parte vs. Terceira Parte
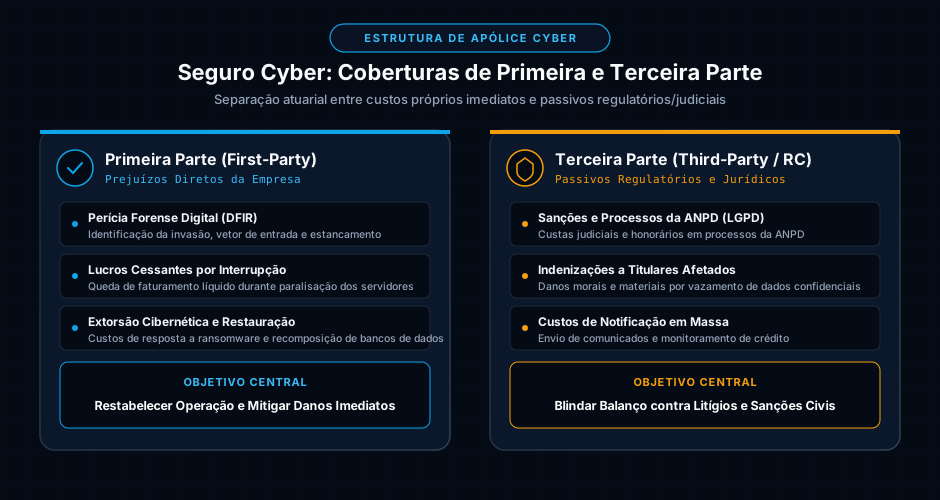
A estrutura das apólices de seguro cyber corporativo assenta-se na distinção clássica entre perdas diretamente sofridas pelo estipulante (primeira parte) e pretensões indenizatórias ou sanções movidas por terceiros prejudicados (terceira parte). Compreender essa dicotomia é indispensável para evitar zonas cinzentas de subseguro ou sobreposições indevidas.
1.1 Coberturas de Primeira Parte (First-Party Losses)
As garantias de primeira parte destinam-se a estancar o sangramento operacional e financeiro imediato da organização logo após a eclosão do sinistro:
- Perícia Forense Digital (DFIR - Digital Forensics and Incident Response): Arca com a contratação de consultorias especializadas e peritos credenciados para realizar a análise de causa-raiz, engenharia reversa do artefato malicioso, identificação de portas de entrada exploradas e verificação precisa de quais bases de dados sofreram exfiltração.
- Custos de Interrupção de Negócios (Business Interruption / Lucros Cessantes): Repõe o resultado operacional líquido que a empresa deixou de auferir durante o período de paralisação ou lentidão severa dos seus servidores e plataformas transacionais, deduzida a franquia temporal (geralmente fixada entre 8 e 24 horas de indisponibilidade contínua).
- Custos de Extorsão Cibernética e Resposta a Ransomware: Engloba a contratação de negociadores especializados em incidentes de sequestro de dados, consultoria de inteligência sobre cibercriminosos e, quando juridicamente admissível pelas regras de conformidade e sanções internacionais, despesas correlatas para neutralizar a chantagem digital.
- Restauração e Reconstituição de Ativos Digitais: Cobre despesas para recomposição, desinfecção e reinstalação de bancos de dados corrompidos, recuperação de configurações de nuvem e reconstrução de integridade a partir de backups não contaminados.
- Comunicação de Crise e Gestão de Imagem: Custos com agências de relações públicas e assessoria de imprensa especializada para mitigar danos reputacionais perante o mercado, fornecedores e clientes corporativos.
1.2 Coberturas de Terceira Parte (Third-Party Liabilities)
As garantias de terceira parte atuam como escudo protetivo no âmbito da responsabilidade civil extracontratual e contratual da organização perante terceiros:
- Custos de Defesa e Processos Sancionatórios perante a ANPD: Honorários advocatícios especializados, depósitos recursais e custas periciais necessárias à defesa da empresa em processos administrativos instaurados com base na Comunicação de Incidentes de Segurança (CIS) da ANPD.
- Indenizações a Titulares e Consumidores Afetados: Cobertura de acordos extrajudiciais ou condenações judiciais transitadas em julgado decorrentes de ações civis públicas ou ações individuais movidas por clientes cujos dados pessoais ou dados bancários foram indevidamente expostos.
- Custos de Notificação Mandatória e Monitoramento: Arca com as despesas postais, eletrônicas e de centrais de atendimento necessárias para notificar individualmente os titulares afetados, além da contratação de serviços de monitoramento de crédito (bureaus de proteção ao crédito) oferecidos aos consumidores afetados para prevenir fraudes de identidade.
- Responsabilidade de Rede e Mídia Digital: Cobre demandas indenizatórias decorrentes de transmissão involuntária de códigos maliciosos para parceiros de cadeia de suprimentos ou infração acidental de direitos intelectuais e confidencialidade.
2. O Rito Cronológico de Resposta a Incidentes e Acionamento da Apólice
Em um ataque de ransomware corporativo, as primeiras horas ditam o sucesso da contenção técnica e a preservação do direito à indenização securitária. O descumprimento de procedimentos contratuais nas fases iniciais pode gerar agravamento voluntário do risco ou perda de direitos, conforme os preceitos gerais do Código Civil e das condições gerais da SUSEP.
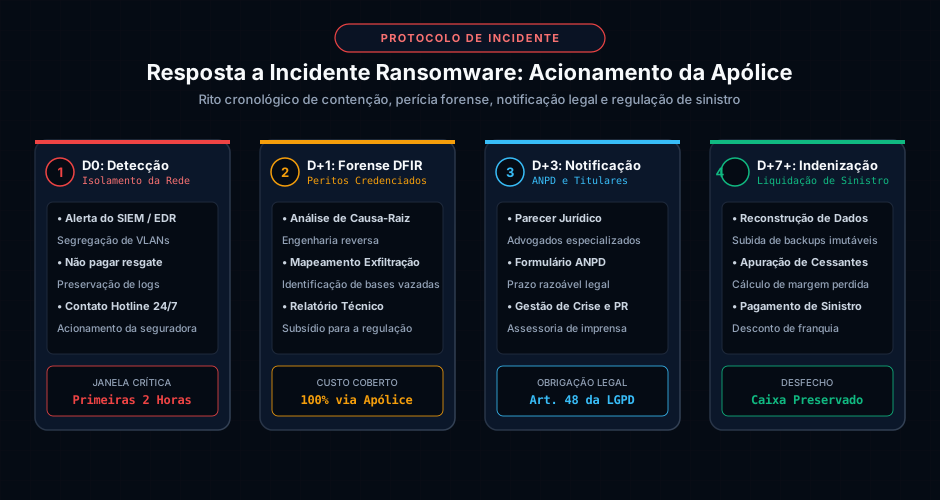
2.1 Fase D0: Detecção, Contenção e Contato com a Central 24/7
Assim que o sistema de monitoramento ou a equipe de segurança identifica comportamentos anômalos característicos de sequestro digital (como criptografia em massa de arquivos, desativação de serviços essenciais ou surgimento de notas de resgate), a liderança técnica deve executar imediatamente o plano de resposta pré-aprovado:
- Isolamento de Ativos e Redes: Segregação física ou lógica de segmentos de rede comprometidos (VLANs), isolamento de servidores na camada de hipervisor e bloqueio de rotas externas de tráfego, evitando a propagação lateral do invasor.
- Preservação de Evidências Voláteis: É terminantemente proibido desligar servidores de forma abrupta puxando cabos de energia, sob pena de destruição de artefatos essenciais presentes na memória volátil (RAM). O procedimento correto envolve suspensão virtual ou isolamento de rede, permitindo extração de dumps de memória para a perícia forense.
- Acionamento da Central de Emergência da Seguradora (Hotline): A quase totalidade dos contratos de seguro cyber exige a notificação formal do sinistro em prazo exíguo (tipicamente até 24 ou 48 horas após a ciência). A seguradora disponibiliza de imediato um Coordenador de Crise (Breach Coach), que é um advogado especializado em incidentes cibernéticos responsável por liderar a estratégia sob privilégio de sigilo profissional.
2.2 Fase D+1 a D+3: Perícia Forense e Investigação DFIR
Com a chancela da seguradora, entra em campo a equipe de perícia forense digital credenciada pela apólice. Essa fase é determinante para apurar:
- Vetor Inicial de Acesso: Se o comprometimento ocorreu por credencial corporativa vazada, phishing direcionado, vulnerabilidade em software de borda (VPN/Firewall) ou falha de configuração de nuvem.
- Tempo de Residência (Dwell Time): Há quanto tempo os cibercriminosos operavam silenciosamente na infraestrutura antes de deflagrarem a criptografia dos discos.
- Mapeamento de Exfiltração: Verificação técnica se houve apenas bloqueio de disponibilidade dos dados ou se ocorreu a chamada dupla extorsão, com roubo volumétrico de arquivos corporativos confidenciais e dados pessoais sensíveis.
O relatório técnico emitido pela consultoria forense serve tanto como subsídio indispensável para a regulação do sinistro pela seguradora quanto como lastro probatório para as comunicações regulatórias.
2.3 Fase D+3 em Diante: Cumprimento das Obrigações da LGPD perante a ANPD
O artigo 48 da Lei Geral de Proteção de Dados Pessoais (Lei nº 13.709/2018) estabelece que o controlador deve comunicar à autoridade nacional e aos titulares a ocorrência de incidente de segurança que possa acarretar risco ou dano relevante. A regulamentação da autoridade determina prazos e diretrizes expressas para essa comunicação:
- Instrução Técnica da Notificação: Conforme o portal de Comunicação de Incidentes de Segurança da ANPD, o comunicado formal deve descrever a natureza dos dados pessoais afetados, a indicação das medidas técnicas e de segurança utilizadas, os riscos decorrentes e as ações corretivas tomadas para reverter ou mitigar os efeitos da exposição.
- Suporte das Coberturas Securitárias: As despesas jurídicas especializadas na confecção das defesas administrativas perante a ANPD, bem como eventuais consultorias externas de avaliação de impacto aos direitos fundamentais, são amparadas pelas cláusulas de despesas de defesa da apólice cyber, aliviando o fluxo de caixa corporativo em momentos de máxima pressão operacional.
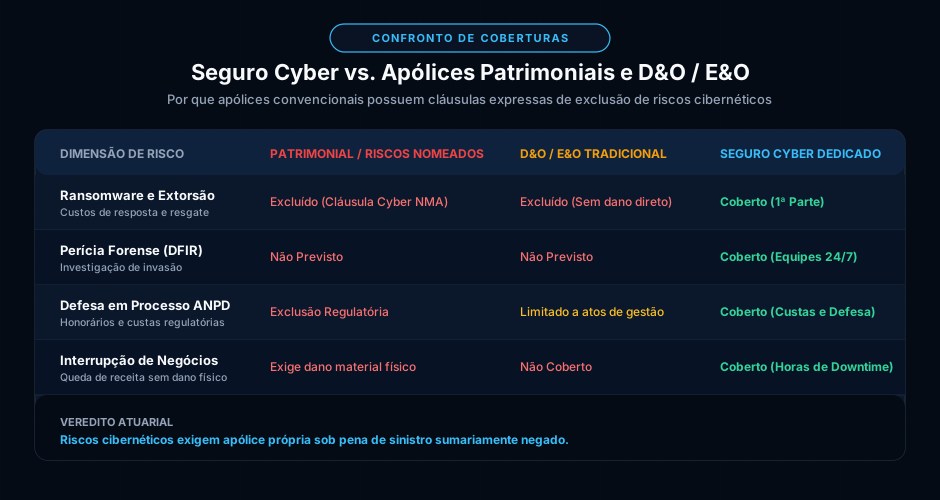
3. Confronto Técnico: Seguro Cyber vs. Apólices Tradicionais de Ramos Elementares
Um dos equívocos mais custosos cometidos por gestores financeiros e comitês de risco é supor que as apólices patrimoniais convencionais (como Seguro Compreensivo Empresarial ou Riscos Operacionais) ou apólices de Responsabilidade Civil Geral e D&O conferem amparo a prejuízos cibernéticos.
3.1 A Cláusula de Exclusão Cibernética (Cláusulas NMA / LMA)
Historicamente, o mercado segurador internacional convivia com o fenômeno do risco cibernético silencioso (silent cyber), no qual apólices patrimoniais genéricas acabavam arcando com litígios virtuais porque não excluíam formalmente ataques a computadores. Para eliminar essa incerteza sistêmica, os mercados resseguradores globais impuseram cláusulas padronizadas e irrevogáveis de exclusão expressa de incidentes virtuais (como as cláusulas NMA 2914/2915 e correlatas recomendadas pelo mercado de Londres).
Nas apólices patrimoniais tradicionais regidas pela SUSEP:
- Exigência de Dano Físico Material: O Seguro Patrimonial e de Lucros Cessantes tradicional pressupõe a existência de um dano material tangível e direto (por exemplo, incêndio, desmoronamento, raio ou explosão física). Um ataque de ransomware que paralisa 50 servidores corporativos sem queimar nenhum componente de hardware não preenche o gatilho securitário de dano físico, resultando em recusa sumária de cobertura.
- Inaplicabilidade em D&O e E&O Convencionais: O seguro de D&O protege o patrimônio pessoal de administradores em decorrência de atos de gestão, mas não cobre a restauração de dados da pessoa jurídica, nem contrata equipes de perícia técnica DFIR para recompor a infraestrutura da companhia. Já o seguro E&O tradicional (Errors & Omissions) limita-se a falhas profissionais na prestação de serviços a clientes, não contemplando a extorsão cibernética ou interrupção de sistemas corporativos internos.
Portanto, a transferência efetiva e juridicamente segura dos riscos de tecnologia exige a contratação autônoma de apólice especializada em Seguro Cyber.
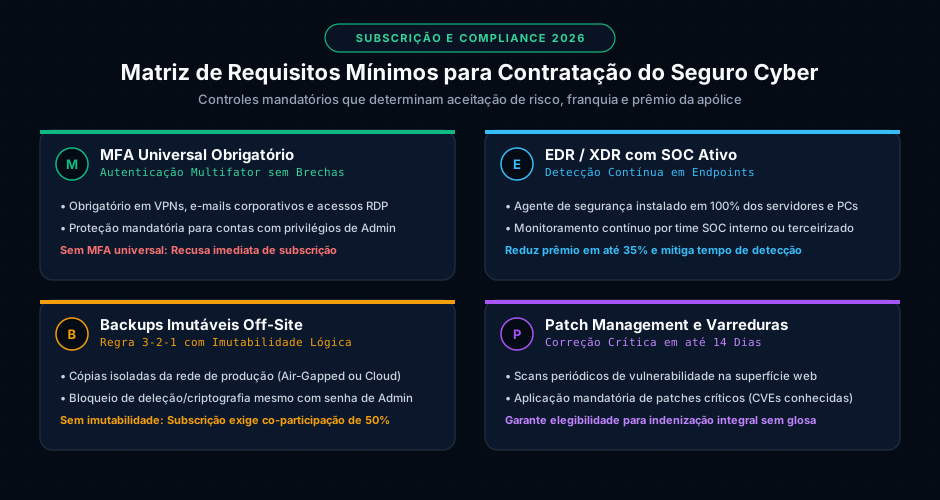
4. O Crivo da Subscrição em 2026: Controles Técnicos Mínimos de Segurança
Diferente de anos anteriores, em que a subscrição de riscos cibernéticos era baseada em questionários autodeclaratórios simples, o mercado de 2026 consolidou padrões rigorosos de inspeção técnica. As seguradoras contam com ferramentas automatizadas de varredura de superfície externa e impõem barreiras mandatórias de elegibilidade para aceitação do risco.
4.1 Pilares Mandatórios para Aceitação de Risco
Para que uma empresa consiga emitir uma apólice de seguro cyber no Brasil em 2026, seu ambiente deve atender comprovadamente aos quatro pilares de higiene cibernética estabelecidos pelas resseguradoras:
- Autenticação Multifator (MFA) Universal: O MFA deixou de ser opcional. A ausência de autenticação de múltiplos fatores em acessos remotos (VPNs, firewalls, serviços de desktop remoto RDP), e-mails corporativos em nuvem e painéis de administração de privilégios elevados implica declínio automático da proposta de seguro pela seguradora.
- Solução Avançada de EDR/XDR com Monitoramento Contínuo: As seguradoras exigem que todos os servidores críticos e estações de trabalho possuam agentes de Detecção e Resposta em Endpoint (EDR) integrados a um Centro de Operações de Segurança (SOC) com monitoramento ativo ininterrupto (24/7/365). Ambientes sem telemetria contínua recebem propostas com prêmios agravados e franquias substancialmente superiores.
- Estratégia de Backup Imutável Off-Site (Regra 3-2-1): Como os grupos de ransomware desenvolvem malwares projetados especificamente para localizar e destruir backups online antes de criptografar a produção, a seguradora exige cópias de segurança isoladas logicamente (imutabilidade de armazenamento) e fisicamente segregadas da rede corporativa principal. Apólices que detectam falhas graves na imutabilidade de backup costumam impor cláusulas de co-participação obrigatória de até 50% nos custos de recuperação.
- Política Rigorosa de Gestão de Vulnerabilidades e Patching: Empresas precisam comprovar a execução de varreduras periódicas de vulnerabilidade em sistemas expostos à internet e aplicação prioritária de atualizações críticas (CVEs de alta severidade) em janelas operacionais não superiores a 14 dias após a disponibilização pública pelo fabricante. As orientações constantes no Guia Orientativo de Segurança da Informação da ANPD são frequentemente utilizadas pelas seguradoras como parâmetro balizador de conformidade para pequenas e médias empresas.
5. Cuidados Contratuais: Franquias, Limites e Gestão da Apólice
Ao contratar ou renovar uma apólice cyber corporativa, a equipe jurídica e de compras de seguros deve dedicar especial atenção às seguintes cláusulas operacionais:
- Franquia Temporal vs. Franquia Monetária: A cobertura de Lucros Cessantes por Interrupção de Rede aplica, em regra, uma franquia em horas (por exemplo, prejuízos suportados apenas a partir da 12ª hora de paralisação ininterrupta). Já as garantias de perícia forense e responsabilidade civil utilizam franquias financeiras fixas ou co-participações percentuais. É crucial modelar o tempo médio de recuperação (MTTR) da infraestrutura para negociar franquias compatíveis com o apetite de risco da empresa.
- Painel de Fornecedores Homologados (Approved Vendors): A esmagadora maioria das apólices vincula a cobertura de custos forenses, jurídicos e de relações públicas à contratação prévia de consultorias pertencentes à rede credenciada da seguradora. Contratar peritos ou bancas de advocacia por conta própria sem consentimento formal prévio da seguradora é causa recorrente de glosa total de despesas na regulação do sinistro.
- Cláusulas de Exclusão de Guerra Cibernética e Terrorismo de Estado: Com o aumento de tensões geopolíticas globais, as resseguradoras incluíram formulações atualizadas que excluem ataques estatais com impacto sistêmico generalizado. O estipulante deve analisar a redação dessas exclusões para certificar-se de que incidentes criminais convencionais com motivação puramente financeira (crimeware comum) permanecem plenamente garantidos.
Perguntas Frequentes (FAQ)
1. O seguro cyber reembolsa o pagamento de resgate exigido por cibercriminosos em ataques de ransomware?
A cobertura para despesas de extorsão cibernética é prevista em diversas apólices, mas sua execução prática sujeita-se a rigorosos limites legais e de conformidade. Não há indenização caso o pagamento viole normas de prevenção à lavagem de dinheiro, leis antiterrorismo ou listas de sanções internacionais de órgãos de controle financeiro. Além disso, as melhores práticas de governança e as seguradoras priorizam integralmente a contratação de equipes forenses para desinfecção do ambiente e restauração a partir de backups imutáveis, evitando transferências financeiras diretas a organizações criminosas.
2. Se minha empresa sofrer vazamento de dados, o seguro cyber cobre as multas pecuniárias aplicadas pela ANPD?
A cobertura para multas administrativas pecuniárias impostas por órgãos reguladores no Brasil é objeto de complexa discussão jurídica sob o direito pátrio, havendo correntes que consideram a segurabilidade de penalidades estatais contrária à ordem pública. No entanto, o seguro cyber confere cobertura expressa e incontroversa para todas as vultosas despesas correlatas: honorários advocatícios especializados em direito digital, custas processuais, perícias técnicas para produção de provas no processo administrativo, custos de notificação aos titulares e indenizações por danos morais e materiais individuais ou coletivos deferidas pelo Poder Judiciário.
3. A contratação do seguro cyber dispensa a empresa de manter controles avançados de cibersegurança?
Não. O seguro cyber não atua como substituto das medidas técnicas e organizativas de proteção, mas sim como mecanismo complementar de transferência de risco residual. Na realidade, a apólice exige uma postura ativa de segurança da informação: declarações falsas ou o abandono de salvaguardas informadas na proposta de subscrição (como desativação indevida de MFA ou omissão reiterada de aplicação de patches de segurança) podem configurar agravamento intencional do risco, ensejando a perda do direito à indenização securitária na hipótese de sinistro.
4. Como é calculada a indenização por lucros cessantes na apólice de seguro cibernético?
A apuração dos lucros cessantes decorrentes de interrupção operacional por incidente digital baseia-se na demonstração contábil do resultado líquido que a organização comprovadamente auferiria no período de indisponibilidade caso o evento danoso não houvesse ocorrido, deduzidas as despesas e custos variáveis economizados durante a paralisação. A cobertura inicia-se estritamente após o transcurso da franquia temporal pactuada (geralmente entre 8 e 24 horas contínuas de downtime) e estende-se até o restabelecimento da capacidade operacional normal ou o atingimento do limite máximo contratado.
Referências e Fontes Oficiais
- BRASIL. Lei nº 13.709, de 14 de agosto de 2018. Dispõe sobre a proteção de dados pessoais (Lei Geral de Proteção de Dados - LGPD). Presidência da República, Casa Civil, Brasília, DF.
- AUTORIDADE NACIONAL DE PROTEÇÃO DE DADOS (ANPD). Comunicação de Incidentes de Segurança (CIS). Procedimentos e diretrizes regulatórias para notificação de incidentes com dados pessoais. Brasília, DF.
- AUTORIDADE NACIONAL DE PROTEÇÃO DE DADOS (ANPD). Guia Orientativo de Segurança da Informação para Agentes de Tratamento de Pequeno Porte. Brasília, DF.
- SUPERINTENDÊNCIA DE SEGUROS PRIVADOS (SUSEP). Estrutura Regulatória e Seguros de Danos Corporativos. Ministério da Fazenda, Rio de Janeiro, RJ.
- SUPERINTENDÊNCIA DE SEGUROS PRIVADOS (SUSEP). Diretrizes para Seguros de Responsabilidade Civil. Ministério da Fazenda, Rio de Janeiro, RJ.
Carregando comentários…