
Seguro Cibernético Empresarial: Resolução SUSEP, LGPD, Coberturas de Ransomware, Extorsão e Interrupção de Rede
Neste artigo
- 1. O Enquadramento Regulatório da SUSEP e a Intersecção com a LGPD
- 2. A Estrutura Bipartida das Coberturas: Primeiro Titular e Terceiros
- 3. Subscrição de Riscos e Exigências Mínimas de Segurança da Informação
- 4. Cláusulas de Exclusão Críticas e a Questão da Guerra Cibernética
- 5. Estudo de Caso Atuarial: Sinistro de Ransomware e Liquidação Financeira
- 6. Perguntas Frequentes sobre Seguro Cibernético (FAQ)
- 7. Referências Bibliográficas e Documentais Técnicas
A aceleração da transformação digital e a consolidação de ecossistemas corporativos baseados em computação em nuvem, microsserviços integrados e inteligência analítica transformaram os ativos de informação no principal motor de valor das companhias modernas. Contudo, essa interconexão profunda ampliou exponencialmente a superfície de vulnerabilidade operacional. Ataques cibernéticos orquestrados por grupos criminosos transnacionais, incidentes de exfiltração de propriedade intelectual e interrupções prolongadas de infraestrutura digital não são mais contingências hipotéticas, mas eventos de probabilidade atuarial calculável. Paralelamente, a promulgação da Lei Geral de Proteção de Dados Pessoais (LGPD - Lei nº 13.709/2018) e o endurecimento das diretrizes da Superintendência de Seguros Privados (SUSEP) impuseram responsabilidades financeiras, civis e administrativas sem precedentes aos administradores e operadores de dados.
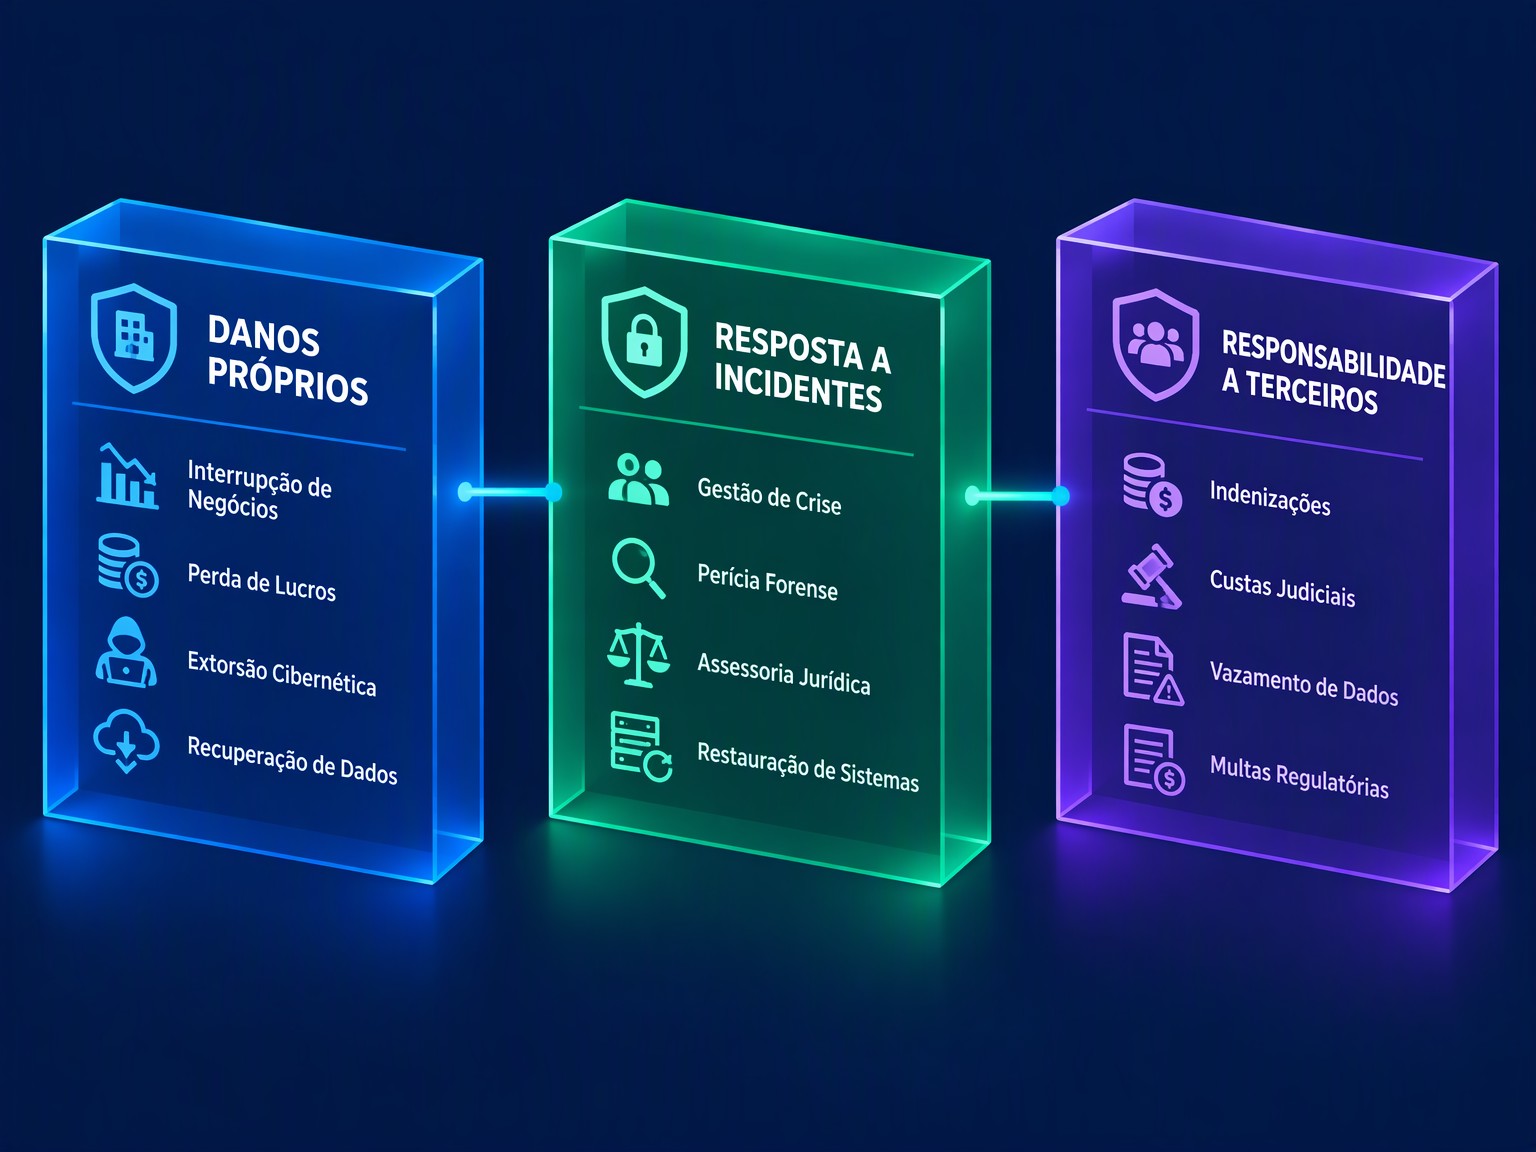
Nesse panorama de alta volatilidade, o seguro cibernético empresarial (cyber insurance) transcende a condição de simples apólice patrimonial acessória para se estabelecer como o alicerce atuarial de resiliência corporativa. Ao contrário dos seguros patrimoniais e operacionais tradicionais — concebidos prioritariamente para reparar perdas decorrentes de danos físicos materiais a equipamentos ou estoques —, o seguro de riscos cibernéticos estrutura-se sobre a intangibilidade dos dados e a fluidez temporal dos ataques. Uma apólice robusta ampara tanto as perdas financeiras diretas sofridas pela própria empresa segurada (First-Party Losses) quanto as indenizações, custas judiciais e penalidades regulatórias decorrentes de reclamações de terceiros prejudicados (Third-Party Liabilities), além de mobilizar imediatamente equipes multidisciplinares de resposta emergencial a incidentes.
1. O Enquadramento Regulatório da SUSEP e a Intersecção com a LGPD
O mercado segurador brasileiro estruturou as diretrizes para a comercialização de riscos cibernéticos por meio de normativas da SUSEP que regulam a liberdade contratual nos grandes riscos corporativos e padronizam as apólices de danos patrimoniais e de responsabilidade civil. A seguradora deve definir com precisão cirúrgica o escopo de cobertura, eliminando a chamada "segurança silenciosa" (Silent Cyber) — fenômeno em que apólices tradicionais de responsabilidade civil geral, riscos de engenharia ou patrimoniais eram acionadas para cobrir incidentes virtuais para os quais não havia precificação atuarial nem reserva técnica constituída.
A intersecção do seguro cibernético com o ordenamento jurídico pátrio ancora-se em quatro dispositivos legais e regulatórios centrais:
- Responsabilidade Civil Objetiva e Proporcional da LGPD (Artigos 42 a 45): O controlador ou operador de dados que, em virtude do exercício de atividade de tratamento de dados pessoais, causar a outrem dano patrimonial, moral, individual ou coletivo, é obrigado a repará-lo. O seguro garante o reembolso de indenizações fixadas pelo Poder Judiciário em ações individuais ou civis públicas;
- Sanções Administrativas Pecuniárias da Autoridade Nacional de Proteção de Dados (ANPD): A LGPD prevê multas simples de até 2% do faturamento da empresa, grupo ou conglomerado no Brasil no seu último exercício, limitada a R$ 50 milhões por infração. A cobertura securitária de penalidades administrativas depende de disposições contratuais específicas e da licitude do objeto perante o Código Civil Brasileiro;
- Dever Legal de Mitigação e Transparência (Artigo 48 da LGPD): O titular do tratamento deve comunicar à autoridade nacional e aos titulares a ocorrência de incidente de segurança que possa acarretar risco ou dano relevante. As apólices cibernéticas financiam os custos de notificação em massa, serviços de call center dedicados e monitoramento de birôs de crédito para as pessoas afetadas;
- Código Civil Brasileiro (Artigos 757 e 771): Disciplina a obrigação da seguradora de garantir interesse legítimo do segurado contra riscos predeterminados e estabelece o dever imperativo de o segurado comunicar o sinistro logo que tome conhecimento da violação, sob pena de perda do direito à garantia se comprovada negligência grave.
2. A Estrutura Bipartida das Coberturas: Primeiro Titular e Terceiros
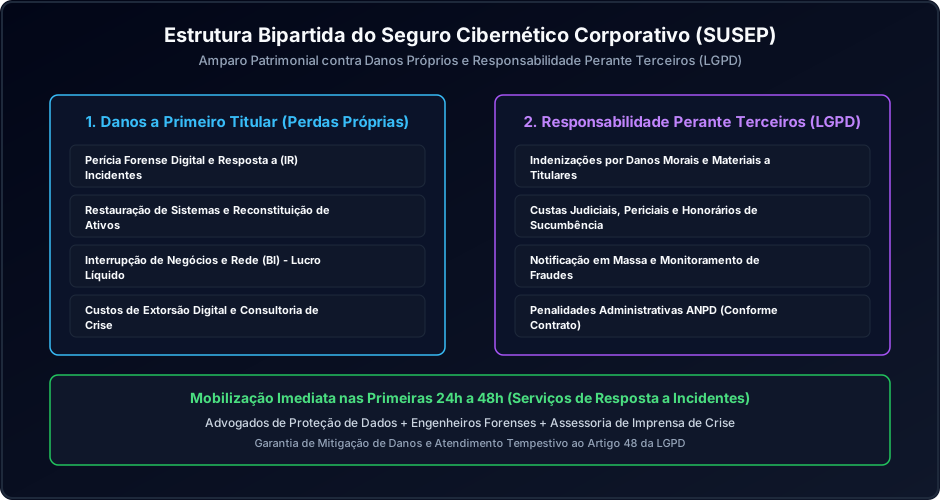
Para assegurar uma proteção atuarialmente consistente, as apólices emitidas sob o padrão regulatório da SUSEP decompõem os riscos em duas grandes seções operacionais complementares, associadas a um pacote de serviços emergenciais de contenção.
| Modalidade de Cobertura | Categoria Segurada | Fato Gerador do Sinistro | Itens e Despesas Indenizáveis |
|---|---|---|---|
| Danos Próprios (First-Party) | Patrimônio Financeiro da Segurada | Invasão de rede, infecção por malware ou ataque de negação de serviço (DDoS) | Perícia forense digital, restauração de bancos de dados, interrupção de negócios e perda de receita operacional por paralisação de rede e custos de extorsão/ransomware |
| Responsabilidade (Third-Party) | Obrigações Civis e Legais perante Terceiros | Vazamento de dados de clientes, parceiros comerciais ou fornecedores | Honorários advocatícios, custas periciais judiciais, acordos homologados e indenizações por danos morais/materiais |
| Resposta Emergencial | Serviços de Crise Multidisciplinares | Acionamento nas primeiras 24 a 48 horas após a detecção do incidente | Consultores de resposta a incidentes (IR), assessoria jurídica externa especializada em direito digital e assessoria de relações públicas |
| Extorsão Cibernética | Negociação e Salvaguarda | Ameaça crível de publicação de dados ou bloqueio permanente de criptografia | Honorários de negociadores certificados, consultoria de segurança e fundos necessários para mitigação de perda iminente |
2.1 Perícia Forense Digital e Reconstituição de Ativos Intangíveis
Quando um perímetro de rede é violado, a identificação exata do vetor de entrada (seja por phishing, exploração de vulnerabilidades em portas de acesso remoto ou ataque à cadeia de suprimentos de software) exige centenas de horas de engenheiros forenses altamente especializados. O seguro cibernético custeia as investigações periciais independentes para auditar o volume de dados exfiltrados, emitir os laudos necessários para apresentação à ANPD e guiar a equipe interna na desinfecção e reconstrução de servidores a partir de cópias de segurança confiáveis.
2.2 Interrupção de Negócios e Rede (Business Interruption - BI) (Business Interruption - BI)
A paralisação operacional provocada por sequestro digital ou corrupção de sistemas corporativos gera prejuízos financeiros contínuos a cada hora de inatividade. A cobertura dExtorsão e Interrupção de Rede indeniza a perda de resultado operacional líquido que a companhia teria obtido caso a operação continuasse normal, somada às despesas fixas recorrentes (como folha de pagamento, depreciação e encargos de contratos continuados) mantidas durante o período de restauração, respeitados o período indenitário (geralmente de 30 a 180 dias) e o período de franquia temporal (habitualmente de 8 a 12 horas de interrupção contínua).
3. Subscrição de Riscos e Exigências Mínimas de Segurança da Informação
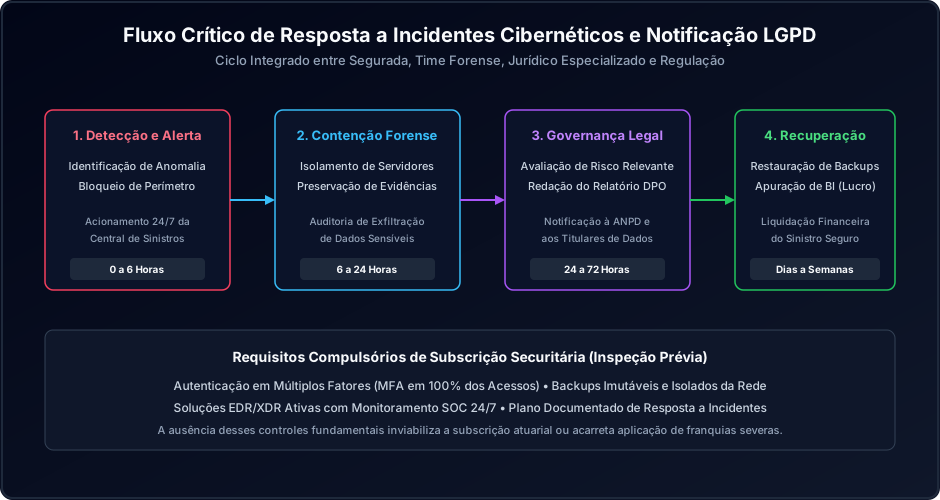
O endurecimento do mercado internacional e brasileiro a partir de 2024 eliminou a subscrição facilitada de seguros cibernéticos. Seguradoras e resseguradoras operam sob um regime atuarial rigoroso, no qual companhias que não comprovem controles cibernéticos de alta maturidade recebem recusa formal de proposta ou têm franquias pecuniárias majoradas substancialmente.
Durante o processo de subscrição e preenchimento do questionário de avaliação de risco (Risk Assessment), as seguintes salvaguardas técnicas são avaliadas compulsoriamente:
- Autenticação de Múltiplos Fatores (MFA / 2FA): Aplicação obrigatória de MFA em todos os acessos remotos corporativos, conexões via VPN, portas de protocolo de desktop remoto (RDP), contas com privilégios de administrador de domínio e sistemas de e-mail corporativo em nuvem;
- Arquitetura de Cópias de Segurança Desconectadas (Immutable & Air-Gapped Backups): Manutenção de rotinas de backup regulares com armazenamento imutável ou isolamento físico fora da rede corporativa principal, acompanhadas de testes semestrais auditados de recuperação integral de desastres (Disaster Recovery);
- Detecção e Resposta em Pontos de Extremidade (EDR / XDR): Implementação de ferramentas de monitoramento comportamental em tempo real com equipe de Centro de Operações de Segurança (SOC) ativo em regime contínuo 24/7;
- Gestão Ativa de Vulnerabilidades e Aplicação de Patches: Políticas corporativas documentadas para aplicação de correções críticas de segurança em prazos inferiores a 14 dias após a divulgação de vulnerabilidades conhecidas (CVEs);
- Programas Periódicos de Treinamento contra Phishing: Campanhas simuladas de engenharia social realizadas com periodicidade mínima trimestral para todos os funcionários e colaboradores terceirizados com acesso a sistemas.
4. Cláusulas de Exclusão Críticas e a Questão da Guerra Cibernética
Tão relevante quanto compreender as coberturas contratadas é conhecer as exclusões padrão presentes nas condições gerais registradas na SUSEP. O desconhecimento dessas cláusulas costuma ser o principal vetor de litígios entre seguradoras e empresas em momentos de crise.
4.1 A Cláusula de Guerra Cibernética Soberana (Cyber War Exclusion)
Sob orientação de comitês internacionais de resseguro (como o LMA - Lloyd's Market Association), as apólices excluem perdas decorrentes de operações militares cibernéticas estatais, retaliatórias ou de guerra declarada entre Estados soberanos. Caso um ataque a uma infraestrutura crítica brasileira seja formalmente atribuído pelo governo a uma nação estrangeira beligerante, a seguradora pode invocar a exclusão de guerra. Para mitigar controvérsias, as apólices modernas exigem que a atribuição governamental seja inequívoca e preveem a cobertura residual caso a empresa segurada seja apenas uma vítima colateral não visada diretamente pelo conflito.
4.2 Falhas de Infraestrutura Pública e Energia (Utility Failure)
Danos decorrentes de interrupção geral no fornecimento de energia elétrica, telecomunicações públicas ou satélites que não estejam sob controle operacional direto da segurada são tradicionalmente excluídos, salvo se contratada cláusula adicional específica de interrupção contingente de fornecimento.
4.3 Violações Pré-Existentes e Atos Dolosos de Administradores
Incidentes cujos indícios ou notificações de vulnerabilidade já eram do conhecimento formal dos diretores ou oficiais de segurança antes do início da vigência da apólice são categoricamente excluídos. Da mesma forma, fraudes orquestradas dolosamente pela alta liderança da empresa não encontram amparo securitário, em conformidade estrita com o Artigo 762 do Código Civil.
5. Estudo de Caso Atuarial: Sinistro de Ransomware e Liquidação Financeira
Para ilustrar a dinâmica financeira de uma liquidação de sinistro sob a regulação brasileira, analisamos o caso real simulado de uma rede varejista com faturamento anual de R$ 400 milhões, detentora de uma apólice de seguro cibernético com Limite Máximo de Garantia (LMG) de R$ 20 milhões e franquia pecuniária de R$ 300 mil (com franquia temporal de 10 horas para interrupção de negócios e perda de receita operacional).
| Etapa do Incidente | Descrição do Impacto Operacional | Custo Financeiro Bruto | Valor Coberto pela Apólice |
|---|---|---|---|
| Dia 1: Contenção Imediata | Disparo de ransomware em servidores de e-commerce e faturamento. Acionamento do time de IR da seguradora. | R$ 450.000,00 | R$ 450.000,00 (Coberto) |
| Dias 2 a 4: Perícia Forense | Isolamento de ameaça, extração de logs forenses e validação de não exfiltração de base sensível de cartões. | R$ 780.000,00 | R$ 780.000,00 (Coberto) |
| Dias 1 a 6: Interrupção de Negócios | Paralisação total de 120 horas de faturamento (110 horas líquidas após a franquia temporal de 10 horas). | R$ 4.200.000,00 | R$ 3.850.000,00 (Indenizado) |
| Dias 5 a 10: Restauração de Dados | Reconstituição de bases a partir de backups imutáveis e auditoria de integridade de estoque. | R$ 620.000,00 | R$ 620.000,00 (Coberto) |
| Dias 15 a 60: Gestão Jurídica | Notificação preventiva à ANPD e atendimento a esclarecimentos preliminares de clientes. | R$ 280.000,00 | R$ 280.000,00 (Coberto) |
| Total Consolidado | Prejuízo operacional total sofrido pela empresa segurada | R$ 6.330.000,00 | R$ 5.980.000,00 |
Nesse cenário, após a dedução da franquia pecuniária contratual de R$ 300.000,00, a seguradora efetuou a liquidação de R$ 5.680.000,00 diretamente aos prestadores de serviços forenses e à conta da empresa segurada. Sem a blindagem do seguro cibernético, a rede varejista teria enfrentado uma drenagem direta de quase R$ 6,5 milhões em seu fluxo de caixa de curto prazo, comprometendo pagamentos a fornecedores e sua solvência operacional.
6. Perguntas Frequentes sobre Seguro Cibernético (FAQ)
O seguro cibernético cobre o pagamento de resgate exigido por cibercriminosos?
A cobertura para reembolso de extorsão cibernética existe em diversas apólices, mas é estritamente condicionada à licitude jurídica da operação e ao cumprimento de regulações internacionais de prevenção à lavagem de dinheiro e combate ao financiamento do terrorismo (PLD/CFT). A seguradora mobiliza equipes especializadas para negociar e tentar recuperar chaves de decodificação sem necessidade de desembolso. O pagamento direto é tratado como última alternativa excepcional, nunca sendo incentivado como conduta primária.
O seguro cobre multas aplicadas pela ANPD decorrentes da LGPD?
A cobertura para penalidades administrativas impostas pela ANPD é permitida no mercado brasileiro desde que expressamente contratada e observados os limites do Artigo 757 do Código Civil. Não são cobertas sanções decorrentes de dolo, recusa reiterada e injustificada em cooperar com fiscalizações ou negligência deliberada na implementação de medidas corretivas ordenadas pelo órgão regulador.
Qual é a diferença entre a cobertura de D&O e a apólice cibernética?
O seguro D&O protege o patrimônio pessoal dos administradores (diretores e conselheiros) contra reclamações judiciais que busquem responsabilizá-los por falhas de gestão ou de supervisão fiduciária. O seguro cibernético, por sua vez, protege o balanço patrimonial e a operação da pessoa jurídica contra os prejuízos operacionais, custos periciais forenses e responsabilidades civis decorrentes de ataques cibernéticos. Ambas as apólices são complementares e indispensáveis em programas de governança de riscos corporativos.
Empresas de pequeno e médio porte (PMEs) necessitam de seguro cibernético?
Sim. Estatísticas de resposta a incidentes revelam que mais de 60% dos ataques de ransomware e golpes de comprometimento de e-mail corporativo (BEC) miram empresas de pequeno e médio porte, justamente por possuírem defesas perimetrais mais frágeis do que grandes corporações financeiras. Para uma PME, um ataque com prejuízo na faixa de R$ 500 mil a R$ 2 milhões costuma ser fatal, levando à insolvência definitiva caso não haja cobertura securitária.
O que significa a cláusula de Retroatividade nas apólices cibernéticas?
Como as apólices são contratadas sob a base de Reclamações com Notificação (Claims-Made with Notification), a cláusula de Data de Retroatividade estipula que serão amparados sinistros reclamados durante a vigência da apólice cujo ataque inicial ou violação oculta tenha ocorrido após a data retroativa pactuada, desde que o segurado não tivesse conhecimento prévio da ameaça.
7. Referências Bibliográficas e Documentais Técnicas
- Superintendência de Seguros Privados (SUSEP). Marco Regulatório de Seguros de Grandes Riscos e Condições Padronizadas para Riscos Cibernéticos. Circulares e Resoluções CNSP, Rio de Janeiro, 2024–2026. Disponível em: https://www.gov.br/susep/pt-br.
- Presidência da República. Lei Geral de Proteção de Dados Pessoais (LGPD - Lei nº 13.709/2018). Brasília, DF, 2018. Disponível em: https://www.planalto.gov.br/ccivil03/_ato2015-2018/2018/lei/l13709.htm.
- Autoridade Nacional de Proteção de Dados (ANPD). Regulamento de Dosimetria e Aplicação de Sanções Administrativas. Resolução CD/ANPD nº 4, Brasília, 2023. Disponível em: https://www.gov.br/anpd/pt-br.
- Lloyd's Market Association (LMA). Cyber War and Cyber Operation Clauses (LMA5564-LMA5567): Actuarial Guidelines on State-Backed Cyber Attacks. London, 2023–2025.
- Código Civil Brasileiro. Lei nº 10.406/2002 — Do Contrato de Seguro (Artigos 757 a 802) e da Responsabilidade Civil (Artigos 927 a 954). Presidência da República, Brasília, 2002.
Carregando comentários…